


Gli interruttori industriali sono diventati indispensabili nella moderna automazione industriale. La loro robusta resistenza alle interferenze, affidabilità e stabilità soddisfa le esigenze di comunicazione dell'automazione industriale, del monitoraggio e di altri campi. Connettono, gestiscono e coordinano vari dispositivi e sistemi, fornendo un ambiente di comunicazione stabile ed efficiente per l'automazione industriale. Quando si configurano gli switch industriali, è necessario prestare attenzione ad una serie di punti chiave per sfruttarne appieno prestazioni, sicurezza e affidabilità. Questo articolo si concentrerà sui passaggi e sulle considerazioni importanti per la configurazione degli switch industriali per ottimizzare le reti industriali.
Assegnazione degli indirizzi IP e subnetting
L'allocazione degli indirizzi IP e il subnetting per gli switch industriali sono passaggi di configurazione critici, che garantiscono che i dispositivi comunichino correttamente mantenendo l'indipendenza logica. Di seguito vengono descritti i passaggi:
Assegnazione dell'indirizzo IP:
- Comprendere il piano di rete per determinare l'intervallo di indirizzi IP, la maschera di sottorete, il gateway, ecc.
- Seleziona l'intervallo di indirizzi IP:Scegli un intervallo di indirizzi IP non utilizzato in base al piano per evitare conflitti.
- Assegna IP allo switch:Accedere all'interfaccia di gestione e impostare l'indirizzo IP per l'interfaccia di gestione dello switch.
- Configura gateway predefinito:Imposta il gateway predefinito, in genere l'indirizzo IP del router o del firewall connesso.
Divisione sottorete:
- Determinare il piano della sottorete:Considerare il layout della rete, i requisiti funzionali e la sicurezza per determinare il numero di sottoreti e gli indirizzi IP necessari.
- Seleziona maschera di sottorete:Scegli una maschera di sottorete in base al numero di host per garantire indirizzi IP sufficienti.
- Dividi sottoreti:Suddividere l'intervallo IP in base alla maschera di sottorete per garantire indirizzi IP sufficienti per l'utilizzo dell'host.
- Associare VLAN e sottoreti:Utilizza le VLAN per isolare i dispositivi, associando ciascuna VLAN a una sottorete specifica.
- Configura il percorso:Se è necessaria la comunicazione tra-subnet, configura i router o gli switch di livello 3 per abilitare l'inoltro dei dati.
- Testare la connettività e la comunicazione:Verificare che i dispositivi su sottoreti diverse possano comunicare tra loro.
Configurazione VLAN
La configurazione delle VLAN raggruppa logicamente i dispositivi, migliorando la sicurezza e l'efficienza di gestione e prevenendo al tempo stesso le tempeste di trasmissione.
- Accedi all'interfaccia di gestione:Accedere all'interfaccia di gestione dello switch tramite il suo indirizzo IP.
- Crea una VLAN:Stabilire una nuova VLAN nelle impostazioni VLAN.
- Aggiungi una VLAN:Assegnare un ID e un nome alla VLAN.
- Porti associati:Specificare quali porte appartengono alla VLAN, contrassegnate o non contrassegnate.
- Configurare le interfacce VLAN:Configura le interfacce virtuali per ciascuna VLAN, inclusi gli indirizzi IP.
- Prova di comunicazione:Verificare che i dispositivi in diverse VLAN possano comunicare normalmente e testare il routing.
- Configurare il tagging VLAN (facoltativo):Imposta il tagging quando si passano le informazioni VLAN tra più switch.
- Salva configurazione:Salva e applica le modifiche dopo aver completato la configurazione.
Configurazione della porta
Configura la limitazione della velocità, la modalità duplex, il controllo del flusso e altre impostazioni per ciascuna porta. La limitazione della larghezza di banda controlla il flusso del traffico per migliorare le prestazioni della rete.
- Configura i limiti di velocità per scenari specifici, ad esempio impedendo che un traffico eccessivo influisca sulle prestazioni.
- Garantisci i requisiti di larghezza di banda per le applicazioni critiche evitando che le applicazioni non-critiche incidano sulle prestazioni.
- Limita le tempeste di trasmissione per ridurre la congestione e l'instabilità della rete.
- Evita l'esaurimento delle risorse e mantieni un funzionamento stabile della rete.
- Fornire una base per l'implementazione delle policy QoS impostando tariffe diverse in base ai requisiti.
Configurazione STP/RSTP/MSTP
Lo Spanning Tree Protocol (STP), il Rapid Spanning Tree Protocol (RSTP) e il Multiple Spanning Tree Protocol (MSTP) prevengono i loop e migliorano la stabilità della rete.
- STP:Convergenza più lenta, adatta per reti semplici.
- RSTP:Convergenza più rapida, fornisce un rapido rilevamento del loop.
- MSTP:Controllo del loop più granulare, adatto a reti di grandi dimensioni.
Quando si configura STP/RSTP/MSTP, tenere presenti questi dettagli chiave:
Configurazione STP:
- Selezione del ponte principale:La selezione del root bridge è un passaggio fondamentale in STP. Assegnare la priorità allo switch con la priorità più bassa e all'indirizzo MAC come root bridge per garantire il percorso più breve.
- Configurazione del ruolo della porta:Le porte dello switch hanno ruoli distinti, come porte root, porte designate e porte alternative. Assicurarsi che a ciascuna porta dello switch sia assegnato correttamente il proprio ruolo.
- Configurazione costo porta:Imposta un valore di costo per ciascuna porta, che influenza la selezione delle porte root e designate. I porti con costi inferiori hanno maggiori probabilità di diventare porti designati.
- Tempo di convergenza:STP converge lentamente, causando potenzialmente interruzioni della rete. Prendi in considerazione l'utilizzo di protocolli spanning tree alternativi per una convergenza più rapida.
Configurazione RSTP:
- Convergenza veloce:RSTP fornisce una rapida convergenza, ma le fluttuazioni della rete causate dal rapido cambio di ruoli e stati dei porti richiedono ancora attenzione.
- Porte dedicate:RSTP introduce i concetti di porte dedicate e porte di riserva, eliminando la necessità di porte alternative e riducendo le transizioni di stato delle porte non necessarie.
Configurazione MSTP:
- Partizionamento delle istanze:MSTP consente il partizionamento in più istanze, ciascuna in grado di contenere più VLAN. Assicurati che il partizionamento VLAN e l'ID istanza di ciascuna istanza siano configurati correttamente.
- Selezione del ponte principale:Ogni istanza richiede un root bridge. Assicurarsi che la selezione del root bridge e le impostazioni di priorità siano corrette.
- Associazione di istanze:Assicurati che le VLAN siano associate correttamente alle istanze MSTP per ottenere un controllo del loop-granulare.
- Configurazione sincronizzata:Le configurazioni MSTP su più switch devono essere sincronizzate per mantenere un controllo del loop coerente.
Considerazioni comuni:
- Compatibilità versione:Assicurarsi che gli switch supportino la versione STP selezionata e mantengano la compatibilità con altri switch.
- Impostazioni priorità:Le impostazioni della priorità di commutazione influenzano la selezione del root bridge e devono essere configurate in modo appropriato sulla rete.
- Selezione del protocollo singolo:STP, RSTP e MSTP si escludono a vicenda. Seleziona e configura un protocollo per prevenire conflitti.
- Monitoraggio regolare:Dopo la configurazione, monitorare periodicamente lo stato STP per garantire l'integrità della rete.
- Risoluzione dei problemi:Durante i guasti di rete, la configurazione e lo stato STP dovrebbero essere considerati come potenziali fattori che contribuiscono.
Prestando attenzione a questi dettagli, è possibile evitare le trappole comuni durante la configurazione di STP, RSTP e MSTP, stabilendo una topologia di rete stabile e un controllo del loop efficace.
Configurazione QoS
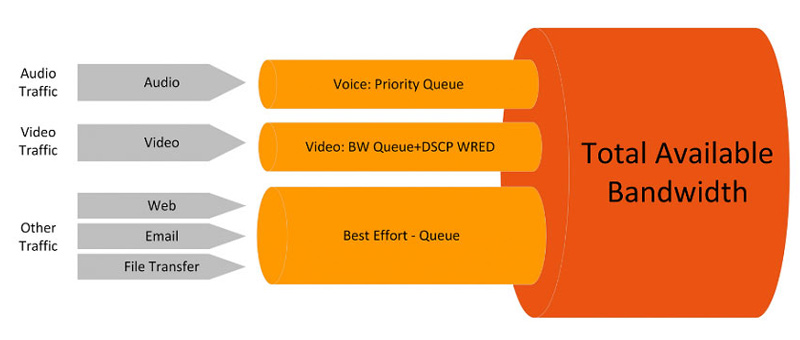
Configura QoS per garantire che il traffico critico riceva un'allocazione prioritaria della larghezza di banda ed elevare la priorità del traffico in tempo reale-.
- Determina la classificazione del traffico in base a requisiti quali audio, video e dati.
- Identifica i tipi di traffico utilizzando le regole di classificazione e imposta i limiti di larghezza di banda.
- Configura code e algoritmi di pianificazione per gestire diverse categorie di traffico.
- Testare e ottimizzare per garantire che QoS raggiunga i risultati desiderati.
Configurazione della sicurezza
- Abilita la sicurezza delle porte, l'autenticazione 802.1X e il filtraggio degli indirizzi MAC per limitare l'accesso al dispositivo.
- Configura gli ACL per controllare il traffico in entrata e in uscita, proteggendo la rete da accessi non autorizzati.
- Imposta regole per applicazioni specifiche per soddisfare i requisiti di conformità.
Qui ci concentreremo sulla configurazione degli ACL (Access Control List), che migliorano la sicurezza della rete impedendo che accessi non autorizzati e traffico dannoso interrompano le normali operazioni. Prestare attenzione durante la configurazione degli ACL, aderendo alle migliori pratiche di sicurezza. Per gli switch industriali, prestare particolare attenzione a queste considerazioni critiche:
- Obiettivi politici chiari:Prima di configurare le ACL, definisci gli obiettivi della policy. Determinare quali tipi di traffico limitare e in quali condizioni consentire o negare il traffico.
- Progettazione precisa delle regole:Progetta regole ACL con la massima precisione per evitare impatti involontari. Nello specifico, includere nelle regole indirizzi IP di origine e destinazione precisi, numeri di porta, tipi di protocollo, ecc. Evita caratteri jolly troppo ampi per evitare che il traffico legittimo venga bloccato.
- Ordine delle regole:Le regole ACL vengono abbinate in sequenza, rendendo l'ordine fondamentale. Posizionare per prime le regole più comuni, seguite da quelle più rigide e specifiche. Ciò garantisce che il traffico frequente venga abbinato ed elaborato rapidamente.
- Politica simile al firewall-:Quando progetti gli ACL, adotta un approccio simile a quello del firewall-negando tutto il traffico per impostazione predefinita e aggiungendo regole di autorizzazione secondo necessità. Ciò aiuta a impedire l'ingresso nella rete di traffico non autorizzato.
- Priorità e registrazione:Alcuni switch industriali supportano l'impostazione delle priorità e le opzioni di registrazione per le regole ACL. Assegnare priorità più elevate alle regole critiche per la corrispondenza preferenziale. Inoltre, l'abilitazione della registrazione aiuta a monitorare e analizzare il traffico in entrata e in uscita.
- Test e convalida:Dopo aver configurato gli ACL, sono essenziali test e convalide approfonditi. Garantisci che le regole funzionino come previsto senza bloccare inavvertitamente il traffico legittimo o creare vulnerabilità della sicurezza. Testare l'efficacia dell'ACL utilizzando traffico simulato o reale.
- Backup e ripristino:Prima di effettuare configurazioni ACL, eseguire il backup della configurazione dello switch. Ciò consente di ripristinare uno stato operativo precedente in caso di problemi o se le configurazioni non soddisfano le aspettative.
- Revisione e aggiornamenti regolari:Gli ambienti e i requisiti di rete possono cambiare nel tempo. È fondamentale rivedere periodicamente le regole ACL e modificarle o aggiornarle secondo necessità.
- Documentazione e annotazioni:Aggiungi annotazioni e documentazione chiare alle regole ACL, spiegando lo scopo e l'intento di ciascuna regola. Ciò aiuta gli altri amministratori a comprendere la configurazione ed evita confusione sugli obiettivi delle regole durante le modifiche future.
Aggregazione di collegamenti
Link Aggregation è una tecnologia che combina più collegamenti di rete fisica (porte) in un unico collegamento logico. Mira ad aumentare la larghezza di banda, fornire ridondanza, migliorare l'affidabilità e ridurre l'impatto dei singoli punti di guasto. Ciò si rivela estremamente prezioso in ambienti di rete con carico elevato, elevata disponibilità e rigorosi requisiti di ridondanza.
Gli switch gestiti svolgono un ruolo fondamentale in questo processo. Gli switch industriali gestiti di Guanglu Technology forniscono le seguenti funzionalità chiave per l'aggregazione dei collegamenti:
- Configurazione dell'aggregazione dei collegamenti:Configura facilmente l'aggregazione dei collegamenti per combinare più collegamenti fisici in un unico collegamento logico. Gli amministratori possono selezionare quali porte aggregare e definire metodi di bilanciamento del carico e ridondanza.
- Supporto del protocollo:Gli switch gestiti supportano protocolli specifici essenziali per l'aggregazione dei collegamenti, come LACP o l'aggregazione statica, garantendo il corretto funzionamento dei collegamenti combinati e consentendo il monitoraggio dello stato.
- Monitoraggio dello stato:Monitora lo stato dei collegamenti aggregati, incluso lo stato dell'attività, l'utilizzo della larghezza di banda e gli errori di ciascun collegamento fisico.
- Failover:All'interno di un gruppo di aggregazione di collegamenti, se un collegamento fisico fallisce, altri collegamenti subentrano automaticamente per mantenere la connettività di rete.
- Ottimizzazione delle prestazioni:Le policy di bilanciamento del carico possono essere configurate in base ai requisiti effettivi, distribuendo il traffico in modo uniforme su più collegamenti per massimizzare l'utilizzo della larghezza di banda.
- Gestione remota:Gli amministratori possono configurare e monitorare l'aggregazione dei collegamenti in remoto senza-presenza in loco, migliorando l'efficienza di gestione e la velocità di risposta.
Gestione e Monitoraggio
- Abilitare i protocolli di gestione remota (ad esempio SNMP) per monitorare lo stato dello switch.
- Configurare la registrazione per la risoluzione dei problemi e il controllo.
- Configura l'accesso SSH per crittografare il traffico di gestione remota.
- Eseguire backup regolari della configurazione per prevenire la perdita di dati.
Attraverso queste configurazioni, le reti industriali possono creare ambienti di comunicazione stabili, efficienti e sicuri per affrontare le sfide dell’automazione industriale. Ogni passaggio svolge un ruolo fondamentale nel miglioramento delle prestazioni, della sicurezza e dell'affidabilità della rete, richiedendo aggiustamenti appropriati in base ai requisiti di rete e ai modelli hardware effettivi.